Die Return-Path-Domain ist die Domain in der technischen Absenderadresse einer E-Mail, also im sogenannten Envelope-Absender (SMTP MAIL FROM). An diese Adresse schicken Mailserver Unzustellbarkeitsmeldungen, und gegen diese Domain prüft der empfangende Server SPF. Ihre Empfänger sehen die Domain nicht, denn im Postfach erscheint nur die From-Adresse. Für die Zustellbarkeit zählt sie trotzdem. Weicht die Return-Path-Domain von Ihrer From-Domain ab, kann SPF bestehen und DMARC trotzdem scheitern. Hier lesen Sie, wie die Domain funktioniert, wann sich eine eigene lohnt, wie Sie sie einrichten und wie Sie Fehler im Header schnell finden.
Kurz gesagt
- Return-Path = Envelope-Absender: Die Adresse kommt aus dem SMTP-Befehl
MAIL FROMund ist das Ziel für Bounces, nicht die sichtbare From-Adresse. - SPF prüft nur diese Domain: Ob die versendende IP berechtigt ist, entscheidet SPF anhand der Return-Path-Domain, nicht anhand der From-Domain.
- DMARC verlangt Übereinstimmung: Die per SPF oder DKIM bestätigte Domain muss zur From-Domain passen (Alignment). Sonst fällt DMARC durch, obwohl SPF „pass“ meldet.
- Eigene Return-Path-Domain: Eine Subdomain wie
bounces.ihrefirma.de, meist per CNAME an den Versanddienst angebunden, macht SPF-Alignment möglich. - Prüfen im Header: In
Authentication-Resultsvergleichen Siesmtp.mailfromundheader.dmitheader.from.
Inhaltsverzeichnis
- Was die Return-Path-Domain genau ist
- Return-Path, From, Reply-To und MAIL FROM im Vergleich
- Wohin Bounces gehen
- Wie SPF und DMARC die Return-Path-Domain prüfen
- Warum SPF besteht und DMARC trotzdem scheitert
- Wann sich eine eigene Return-Path-Domain lohnt
- Eigene Return-Path-Domain einrichten: Schritt für Schritt
- Return-Path im Header finden und prüfen
- Fehler systematisch beheben
- Unsere Sicht: Der Return-Path gehört zur Infrastruktur, nicht zur Kür
- Zustellbarkeit, die mit dem Setup beginnt
- Häufige Fragen
- Quellen
Was die Return-Path-Domain genau ist
Jede E-Mail trägt mehrere Absenderangaben, die verschiedene Aufgaben haben. Beim Versand meldet der sendende Server dem empfangenden zuerst im SMTP-Dialog eine Absenderadresse, den Envelope-Absender. Erst danach folgt im DATA-Teil die eigentliche Nachricht mit Kopfzeilen wie From, To und Subject. Microsoft-Ingenieur Terry Zink beschreibt diese zwei Absender-Identitäten einer E-Mail ausführlich: Die Domain aus dem Envelope-Absender werten Server für Bounces und für SPF aus, die From-Adresse ist eine eigene Identität.
Der empfangende Server schreibt den Envelope-Absender bei der Zustellung als Kopfzeile Return-Path: in die Nachricht. Deshalb sprechen Praktiker von „Return-Path“, „MAIL FROM“, „Envelope-From“ oder „Bounce-Adresse“ und meinen im Alltag denselben Wert. Die Domain hinter dem @ dieser Adresse ist die Return-Path-Domain.
Briefumschlag und Briefkopf
Das Bild vom Brief hilft. Der Return-Path ist der Absender auf dem Umschlag: Dorthin geht der Brief zurück, wenn er nicht zugestellt werden kann. Die From-Adresse ist der Briefkopf, den der Empfänger liest. Beide können verschieden sein, etwa wenn eine Agentur im Namen eines Kunden versendet oder ein Versanddienst den Umschlag mit seiner eigenen Rücksendeadresse beschriftet.
Return-Path, From, Reply-To und MAIL FROM im Vergleich
Die vier Begriffe werden oft verwechselt. Die Tabelle zeigt, wofür jede Angabe da ist.
| Angabe | Wo sie entsteht | Wer sie sieht | Wofür sie dient |
|---|---|---|---|
| MAIL FROM (Envelope-Absender) | SMTP-Dialog vor dem Nachrichteninhalt | Nur die Server | Bounce-Ziel, Grundlage für SPF |
| Return-Path | Vom empfangenden Server aus MAIL FROM in den Header geschrieben | Nur in den vollständigen Headern | Dokumentiert den Envelope-Absender |
| From | Kopfzeile im DATA-Teil | Der Empfänger im Mailprogramm | Sichtbarer Absender, durch DMARC geschützt |
| Reply-To | Optionale Kopfzeile im DATA-Teil | Indirekt, beim Klick auf „Antworten“ | Ziel für menschliche Antworten |
Wichtig ist die Trennung zwischen Reply-To und Return-Path. Reply-To bestimmt, wohin eine Antwort des Empfängers geht. Bounces landen dort nicht, sie gehen immer an den Envelope-Absender. Wer im Cold Outreach Antworten an ein zentrales Postfach leiten möchte, setzt also Reply-To, nicht den Return-Path.
Die technische Übersicht der University of Wisconsin zu DMARC in Microsoft 365 fasst den Kern so zusammen: Envelope-From stammt aus MAIL FROM und ist die Bounce-Adresse, Header-From stammt aus dem DATA-Teil und ist die Adresse, die der Empfänger sieht.
Wohin Bounces gehen
Kann ein Server eine Nachricht nicht zustellen, etwa weil das Postfach nicht existiert oder voll ist, erzeugt er eine Unzustellbarkeitsmeldung (Delivery Status Notification, DSN). Diese Meldung geht an den Envelope-Absender, also an die Return-Path-Adresse, nicht an From.
Daraus folgt zweierlei:
- Wer die Return-Path-Domain kontrolliert, sieht die Bounces. Setzt ein Versanddienst seine eigene Bounce-Adresse ein, verarbeitet er die Rückläufer, markiert ungültige Adressen und sperrt sie für künftige Sendungen.
- Bounces kommen nicht immer sofort. Manche Server nehmen eine Nachricht zunächst an und melden den Fehler erst Stunden später. Eine sauber eingerichtete Return-Path-Domain sorgt dafür, dass auch solche verspäteten Meldungen beim richtigen System ankommen und der ursprünglichen Kampagne zugeordnet werden.
Für Absender mit hohem Volumen ist das kein Detail. Eine hohe Bounce-Rate signalisiert Postfachanbietern veraltete oder gekaufte Listen und drückt die Reputation. Die beste Vorsorge setzt vor dem Versand an: Prüfen Sie Ihre Listen, bevor die erste Mail rausgeht. Wie das im B2B-Alltag gelingt, lesen Sie in unserem Beitrag zur E-Mail-Verifizierung im B2B.
Wie SPF und DMARC die Return-Path-Domain prüfen
SPF beantwortet eine einzige Frage: Darf diese IP-Adresse im Namen dieser Domain senden? Der empfangende Server liest dazu den SPF-Eintrag der Return-Path-Domain im DNS und gleicht die versendende IP ab. Die sichtbare From-Domain spielt dabei keine Rolle. Proofpoint erklärt im Leitfaden zu SPF, DKIM und DMARC, dass SPF die Domain aus MAIL FROM auswertet und DMARC zusätzlich den Domain-Abgleich mit der From-Adresse prüft.
Genau hier setzt DMARC an. DMARC verlangt, dass mindestens eine von zwei Bedingungen erfüllt ist:
- SPF besteht und ist aligned: Die Return-Path-Domain passt zur From-Domain.
- DKIM besteht und ist aligned: Die Domain in der DKIM-Signatur (
d=) passt zur From-Domain.
Diese Abgleichslogik verhindert, dass eine Mail mit irgendeiner fremden Domain SPF oder DKIM besteht und trotzdem Ihre From-Adresse trägt. Valimail beschreibt den Zweck des SPF- und DKIM-Alignments genau so: Die sichtbare From-Adresse muss eine Domain tragen, die tatsächlich authentifiziert wurde. Eine ausführliche Einführung in das Zusammenspiel finden Sie in unserem Leitfaden zu SPF, DKIM und DMARC.
Relaxed oder strict: wie genau die Domains passen müssen
DMARC kennt zwei Modi für den Abgleich, die Sie im DMARC-Eintrag mit aspf (für SPF) und adkim (für DKIM) festlegen:
- Relaxed (
aspf=r): Es genügt, wenn beide Domains zur selben Organisationsdomain gehören.bounces.ihrefirma.deist aligned mitihrefirma.de. - Strict (
aspf=s): Die Domains müssen exakt gleich sein.bounces.ihrefirma.deundihrefirma.degelten dann als nicht aligned.
Wie ein Überblick zu DMARC-Alignment und Strict-Modus zeigt, kann der gewählte Modus über Bestehen oder Scheitern entscheiden, sobald der Return-Path auf einer Subdomain liegt. Wer eine eigene Return-Path-Subdomain nutzt, bleibt deshalb bei SPF in aller Regel beim Modus relaxed.
Warum SPF besteht und DMARC trotzdem scheitert
Das ist der häufigste Fall, der Teams verwirrt. Ein Beispiel:
- From:
vertrieb@ihrefirma.de - Return-Path:
bounce-8471@mail.versanddienst-beispiel.net
Der Versanddienst hat für seine eigene Bounce-Domain einen korrekten SPF-Eintrag. SPF meldet also „pass“. Doch versanddienst-beispiel.net und ihrefirma.de gehören nicht zur selben Organisation. Für DMARC ist dieser SPF-Pass wertlos. Liefert jetzt auch DKIM keine passende Signatur für ihrefirma.de, fällt DMARC durch. Je nach DMARC-Richtlinie landet die Mail im Spam oder wird abgewiesen.
Mimecast erklärt im Beitrag zu SPF-Alignment und seinen typischen Problemen, dass SPF und DMARC hier verschiedene Dinge bewerten: SPF die Return-Path-Domain, DMARC deren Übereinstimmung mit From. Bei vielen Versanddiensten ist das kein Fehler, sondern die Standardeinstellung: Sie setzen ihre eigene Bounce-Domain ein, damit sie Rückläufer zentral verarbeiten können.
Zwei Wege führen aus dem Problem:
- DKIM mit Ihrer eigenen Domain signieren. Ein aligned DKIM-Pass genügt DMARC bereits. Wie unauffällig ein fehlendes DKIM-Alignment Ihre Zustellung schwächt, zeigt unser Beitrag DKIM alignment: the quiet deliverability killer.
- Eine eigene Return-Path-Domain einrichten. Dann ist auch SPF aligned, und Sie haben zwei unabhängige Wege zum DMARC-Pass statt nur einem.
Der zweite Weg ist die robustere Lösung. Wird eine DKIM-Signatur unterwegs beschädigt, etwa durch ein Weiterleitungssystem, das den Inhalt verändert, trägt der SPF-Pass die Nachricht weiter durch DMARC.
Wann sich eine eigene Return-Path-Domain lohnt
Eine eigene Return-Path-Domain (auch Custom Return-Path, Custom MAIL FROM oder Bounce-Domain genannt) ist eine Subdomain Ihrer Hauptdomain, die Ihr Versanddienst als Envelope-Absender nutzt. Laut dem Beitrag zu Bounce-Handling und Return-Path verschiebt sie die per SPF geprüfte Identität auf eine Domain unter Ihrer Kontrolle, sodass SPF-Alignment möglich wird.
Sinnvoll ist sie vor allem in diesen Fällen:
- Sie versenden über einen externen Dienst, etwa für Newsletter, Transaktionsmails oder Kampagnen, und dieser nutzt standardmäßig seine eigene Bounce-Domain.
- Ihre DMARC-Richtlinie steht auf
quarantineoderrejectoder Sie planen den Schritt dorthin. Dann sollte jede legitime Quelle doppelt abgesichert sein. - Sie versenden große Mengen. Je höher das Volumen, desto stärker achten Postfachanbieter auf vollständig ausgerichtete Authentifizierung.
- Sie wollen Ihre Reputation an Ihre Domain binden statt an die gemeinsame Bounce-Domain eines Anbieters, die viele Kunden teilen.
Wer dagegen direkt über ein eigenes Google-Workspace- oder Microsoft-365-Postfach sendet, hat meist ohnehin die Postfachadresse als Envelope-Absender. Return-Path und From liegen dann auf derselben Domain. Im Zweifel klärt ein Blick in den Header, was tatsächlich passiert.
Eigene Return-Path-Domain einrichten: Schritt für Schritt
Die Details unterscheiden sich je nach Anbieter, der Ablauf ist fast immer gleich.
- Subdomain wählen. Nehmen Sie einen sprechenden Namen wie
bounces.ihrefirma.deoderrp.ihrefirma.de. Verwenden Sie eine Subdomain, die sonst für nichts genutzt wird, insbesondere nicht für eigene Postfächer. - Zielwert beim Anbieter abrufen. Ihr Versanddienst nennt Ihnen in seinen Domain-Einstellungen den Hostnamen, auf den die Subdomain zeigen soll.
- CNAME-Eintrag anlegen. Im DNS Ihrer Domain, also bei Ihrem Hoster oder Registrar, legen Sie einen CNAME an:
bounces.ihrefirma.de. CNAME bounces.versanddienst-beispiel.net.
Über den CNAME übernimmt die Subdomain den SPF-Eintrag und die Mailserver-Einträge des Anbieters. So bleibt SPF gültig, und Bounces erreichen weiterhin das System, das sie verarbeitet.
4. Beim Anbieter verifizieren. Nach der DNS-Änderung lösen Sie die Prüfung im Konto des Versanddienstes aus. Je nach TTL kann die Verbreitung einige Minuten bis wenige Stunden dauern.
5. DMARC-Eintrag prüfen. Ihr Eintrag unter _dmarc.ihrefirma.de sollte bei SPF den Modus relaxed nutzen, entweder ausdrücklich mit aspf=r oder durch Weglassen des Parameters, denn relaxed ist der Standard. Ein typischer Einstieg:
v=DMARC1; p=none; rua=mailto:dmarc@ihrefirma.de; aspf=r; adkim=r
- DKIM nicht vergessen. Die eigene Return-Path-Domain ergänzt DKIM, sie ersetzt es nicht. Signieren Sie mit Ihrer eigenen Domain und einem ausreichend langen Schlüssel. Welche Länge heute sinnvoll ist, klären wir im Vergleich DKIM 2048 vs. 1024 Bit.
- Testmail senden und Header lesen. Schicken Sie eine Nachricht an ein eigenes Postfach bei einem großen Anbieter und prüfen Sie die Authentifizierung, wie im nächsten Abschnitt beschrieben.
Zwei typische Stolperfallen: Auf einer Subdomain mit CNAME dürfen keine weiteren Einträge wie ein eigener TXT-Eintrag liegen, denn ein CNAME schließt andere Einträge für denselben Namen aus. Und eine neue Sendedomain braucht Zeit, um Vertrauen aufzubauen. Wie Sie eine frische Domain und neue Postfächer kontrolliert hochfahren, steht in unserem Ratgeber zum E-Mail-Warmup.
Return-Path im Header finden und prüfen
Die Return-Path-Domain sehen Sie nur in den vollständigen Headern. In Gmail öffnen Sie dazu über das Drei-Punkte-Menü „Original anzeigen“, in Outlook die Nachrichteneigenschaften oder „Nachrichtenquelle anzeigen“. Drei Zeilen sind entscheidend.
Die Kopfzeile Return-Path:
Return-Path: <bounce-8471@bounces.ihrefirma.de>
Die Kopfzeile From:
From: Vertrieb <vertrieb@ihrefirma.de>
Und die Zusammenfassung des empfangenden Servers in Authentication-Results, hier als vereinfachtes Beispiel:
Authentication-Results: mx.beispiel.de;
  spf=pass smtp.mailfrom=bounces.ihrefirma.de;
  dkim=pass header.d=ihrefirma.de;
  dmarc=pass header.from=ihrefirma.de
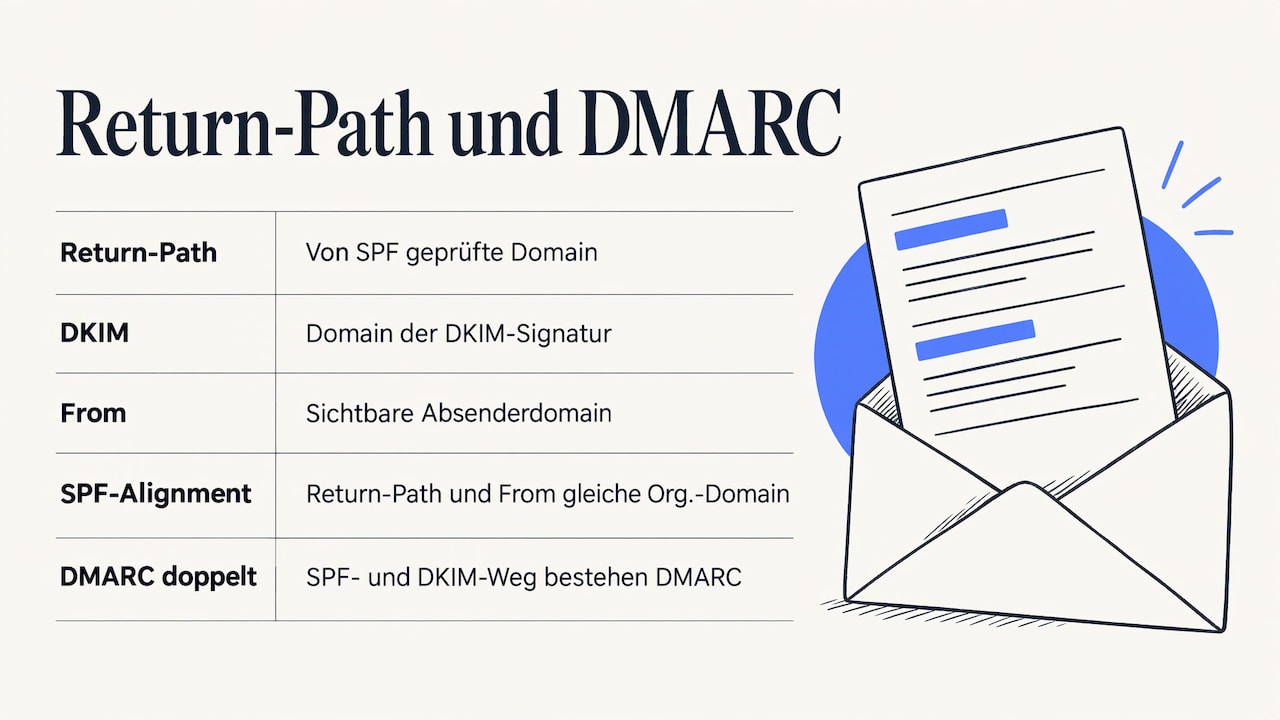
So lesen Sie das: smtp.mailfrom ist die Return-Path-Domain, die SPF geprüft hat. header.d ist die Domain der DKIM-Signatur. header.from ist die sichtbare Absenderdomain. Gehören smtp.mailfrom und header.from zur selben Organisationsdomain, ist SPF aligned. Im Beispiel stimmen beide Wege, die Mail besteht DMARC doppelt abgesichert.
Fehler systematisch beheben
Wenn Mails im Spam landen oder DMARC-Berichte Fehler zeigen, gehen Sie in dieser Reihenfolge vor:
header.frombestimmen. Das ist die Domain, die DMARC schützt. Alles andere wird an ihr gemessen.- DMARC-Ergebnis ablesen. Steht dort
dmarc=pass, liegt das Problem woanders, zum Beispiel bei Inhalt oder Reputation. smtp.mailfrommitheader.fromvergleichen. Weichen die Organisationsdomains ab, fehlt das SPF-Alignment. Lösung: eigene Return-Path-Domain.header.dmitheader.fromvergleichen. Weichen sie ab, fehlt das DKIM-Alignment. Lösung: DKIM mit eigener Domain beim Versanddienst aktivieren.- SPF-Ergebnis selbst prüfen. Bei
spf=failodersoftfailfehlt die versendende Quelle im SPF-Eintrag. Beipermerrorist der Eintrag fehlerhaft, häufig wegen zu vieler DNS-Abfragen durch verschachtelteinclude-Angaben. - Konfiguration korrigieren und neu testen. Nach jeder DNS-Änderung eine frische Testmail senden, nicht eine alte Nachricht erneut prüfen.
Die Ursachen hinter einzelnen Fehlermeldungen behandeln wir ausführlich im Beitrag DMARC-Fehler beheben. Wenn Sie Ihr gesamtes Setup einmal durchgehen wollen, von DNS über Listenqualität bis zu Versandmustern, hilft unsere Checkliste für das Deliverability Audit. Und falls die Authentifizierung stimmt, die Mails aber trotzdem nicht im Posteingang ankommen, finden Sie weitere Hebel in unserem Ratgeber Spam-Ordner vermeiden.
Unsere Sicht: Der Return-Path gehört zur Infrastruktur, nicht zur Kür
Im Cold Outreach sehen wir täglich, wie Teams viel Zeit in Betreffzeilen und Personalisierung stecken und die Technik darunter als erledigt abhaken. Dabei entscheidet die Infrastruktur, ob eine gute Mail überhaupt gelesen wird. Die Return-Path-Domain ist ein gutes Beispiel: unsichtbar für den Empfänger, aber mitentscheidend dafür, ob SPF zu Ihrer Marke zählt und wohin Bounces fließen.
Deshalb setzen wir bei PlusVibe auf eine Grundlage, die Zustellbarkeit von Anfang an mitdenkt: isolierte Versandinfrastruktur, dedizierte IPs, ein privates Warm-Up-Netzwerk und eine Überwachung der Zustellbarkeit, die Probleme sichtbar macht, bevor sie Kampagnen kosten. Unsere Plattform ist darauf ausgelegt, Spam-Platzierung und Bounce-Raten zu senken, gerade für Teams, die viele Postfächer parallel betreiben.
Unser Rat an jedes Team: Behandeln Sie Authentifizierung, Alignment und Bounce-Verarbeitung als festen Bestandteil Ihres Setups. Wer hier sauber startet, muss später keine Reputation zurückgewinnen.
Yaro
Zustellbarkeit, die mit dem Setup beginnt
Wenn Sie DNS-Einträge, Postfächer und Warm-Up nicht selbst zusammenbauen möchten, übernimmt PlusVibe den technischen Unterbau für Ihr Outreach. Sie können Google-Workspace-Postfächer für 4 USD pro Postfach und Monat oder Microsoft-365-Postfächer für 4,50 USD pro Postfach und Monat direkt bei uns beziehen. Für Teams, die das komplette E-Mail-Setup abgeben wollen, gibt es unser Done-for-you Email Setup für 1.500 USD pro Monat.
Die Tarife beginnen beim Personal-Plan ab 37 USD pro Monat. Agenturen mit vielen Kundenkonten starten mit dem Agency-Plan ab 497 USD pro Monat. Alle Pläne und Zusatzleistungen finden Sie auf unserer Seite Tarife und Preise von PlusVibe, und mit der kostenlosen Testphase richten Sie Ihre erste Kampagne ohne Risiko ein.
Häufige Fragen
Ist der Return-Path dasselbe wie die Absenderadresse?
Nein. Der Return-Path ist der technische Absender aus dem SMTP-Envelope und dient als Ziel für Bounces sowie als Grundlage für SPF. Die Absenderadresse, die Ihre Empfänger sehen, steht in der From-Zeile. Beide können gleich sein, müssen es aber nicht.
Kann ich den Return-Path selbst festlegen?
Die Adresse setzt der sendende Server beziehungsweise Ihr Versanddienst, der empfangende Server trägt sie dann als Kopfzeile ein. Bei externen Diensten legen Sie den Return-Path über eine eigene Subdomain mit CNAME fest, die der Dienst anschließend als Envelope-Absender verwendet. Eine von Hand gesetzte Kopfzeile Return-Path im Mailprogramm wird bei der Zustellung ersetzt.
Brauche ich eine eigene Return-Path-Domain, wenn DKIM bereits aligned ist?
Für einen DMARC-Pass genügt ein aligned DKIM. Eine eigene Return-Path-Domain gibt Ihnen aber einen zweiten, unabhängigen Weg zum Bestehen, falls die DKIM-Signatur unterwegs beschädigt wird. Bei strengen DMARC-Richtlinien und hohem Versandvolumen ist diese doppelte Absicherung die solidere Wahl.
Schadet eine abweichende Return-Path-Domain der Zustellbarkeit?
Solange DKIM mit Ihrer From-Domain aligned ist, besteht DMARC trotzdem. Kritisch wird es, wenn weder SPF noch DKIM aligned sind: Dann fällt DMARC durch, und bei p=quarantine oder p=reject landen Mails im Spam oder werden abgewiesen. Prüfen Sie deshalb jede Versandquelle im Header.
Quellen
- What do we mean when we refer to the „sender“ of an email? (Microsoft Learn Archiv)
- Microsoft 365: Email Authentication (DMARC) Technical Overview (University of Wisconsin)
- SPF, DKIM und DMARC: Einrichtungsleitfaden (Proofpoint)
- DKIM and SPF alignment: what it is, why it matters and how to fix it (Valimail)
- What Is DMARC Alignment? SPF, DKIM, and Strict Modes (Adaptive Security)
- SPF Alignment: What It Is & How to Fix Issues (Mimecast)
- Bounce Handling and the Return-Path: SPF Alignment Explained (DMARC Engine)