Una infraestructura de envío dedicada es el conjunto de dominios, buzones, IPs y registros de autenticación que usa solo tu empresa para enviar correo, sin compartir reputación con otros remitentes. En prospección en frío importa porque tu entregabilidad depende únicamente de lo que tú hagas: cómo calientas, cuánto envías, a quién y con qué calidad de lista. Esta guía explica qué componentes la forman, cómo se configura, cómo se calienta y cuándo merece la pena.
En resumen
- Dedicada significa de uso exclusivo: dominios, buzones, IPs y autenticación que pertenecen a una sola empresa y cuya reputación depende solo de tu comportamiento de envío.
- Se construye en capas: dominios y DNS (SPF, DKIM, DMARC), IPs y buzones, y un motor de envío que gestiona colas, límites y reintentos.
- Una infraestructura nueva no entrega mejor por sí sola: hay que calentarla de forma gradual y mantener un ritmo de envío constante.
- Reparte el volumen entre varios dominios y buzones, vigila rebotes y quejas, y verifica las listas antes de enviar.
- Compensa cuando tu volumen es estable y alto, o cuando gestionas campañas de varios clientes que no deben mezclar reputación.
Tabla de contenidos
- Qué es una infraestructura de envío dedicada
- Los componentes que la forman
- Dedicada frente a compartida: qué cambia de verdad
- Configuración técnica paso a paso
- Calentamiento y escalado gradual
- Supervisión de la entregabilidad
- Cuándo conviene y qué costes implica
- Nuestra perspectiva
- Cómo lo resolvemos en PlusVibe
- Preguntas frecuentes
- Fuentes
Qué es una infraestructura de envío dedicada
La infraestructura de email es todo lo que mueve un mensaje desde tu herramienta hasta el servidor del destinatario. MCSNET la describe en tres capas: la fundacional (dominios, subdominios y registros DNS de autenticación), la de IP (direcciones compartidas o dedicadas, con su estado de calentamiento y su reputación acumulada) y la de orquestación (el motor de envío, que gestiona lógica, límites de ritmo, colas y reintentos).

Cuando esa infraestructura es dedicada, todas esas piezas son de uso exclusivo. Los servidores o buzones de envío, las IPs, los registros de autenticación y las colas de entrega pertenecen a una sola empresa. La consecuencia práctica es clara: si otro cliente de tu proveedor envía una campaña mala, no te salpica. Y al revés: si la mala campaña es tuya, nadie más va a cargar con ella.
En email en frío hay un matiz importante. Lo que se aísla no es solo la IP. También cuentan el dominio de envío, los buzones y, si los usas, los dominios de seguimiento de enlaces. Cada uno acumula su propia reputación. Por eso una estrategia seria de infraestructura dedicada piensa en el conjunto y no solo en «tener una IP propia».
Los componentes que la forman
Dominios y buzones de envío
En prospección en frío lo habitual es no enviar desde tu dominio principal. Se registran dominios secundarios, parecidos a la marca, y se crean varios buzones en cada uno. Así proteges el dominio con el que facturas y recibes correo de clientes, y repartes el riesgo. Los buzones pueden alojarse en Google Workspace o Microsoft 365, o en infraestructura propia.
Direcciones IP
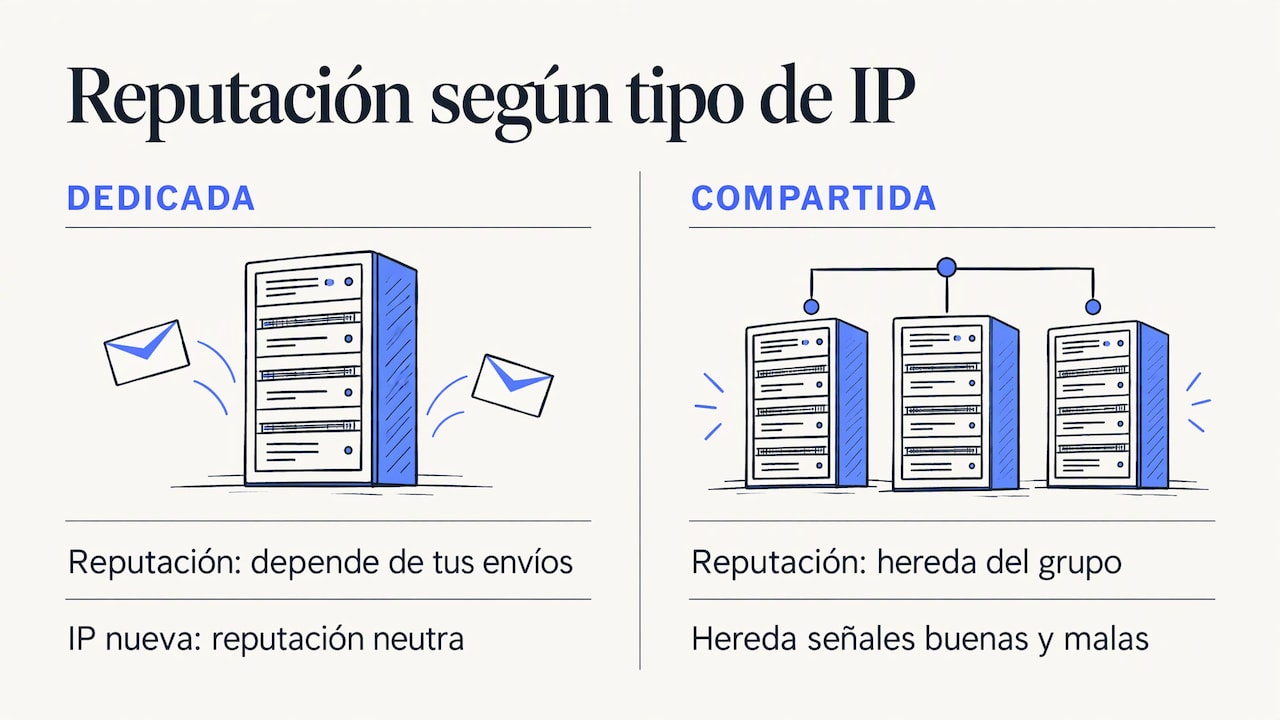
La IP puede ser compartida o dedicada. Con una IP dedicada, la reputación depende solo de tu comportamiento. Con una compartida, hereda lo bueno y lo malo de quienes comparten el grupo. Una IP dedicada nueva parte de reputación neutra: no tiene historial y debe ganarse la confianza de los proveedores de correo. Si quieres profundizar en cuándo se justifica, tenemos un artículo sobre IP dedicada para email y cuándo compensa.
Autenticación: SPF, DKIM y DMARC
Es la base de todo. Según explica mailbox.org, SPF define qué servidores pueden enviar en nombre de un dominio, DKIM firma cada mensaje saliente con una clave que el receptor comprueba mediante DNS, y DMARC se apoya en ambos para indicar qué hacer con los correos que fallan las comprobaciones: rechazarlos, enviarlos a spam o entregarlos. Además, DMARC permite recibir informes de autenticación.
Motor de envío y orquestación
Es la capa que decide cuándo sale cada mensaje, desde qué buzón, a qué ritmo y qué pasa si el servidor del destinatario responde con un error temporal. En una plataforma de email en frío aquí entran la rotación de bandejas, los límites diarios por buzón y la secuenciación.
Dedicada frente a compartida: qué cambia de verdad
| Aspecto | Infraestructura compartida | Infraestructura dedicada |
|---|---|---|
| Reputación | Se comparte con otros remitentes del grupo | Depende solo de tus envíos |
| Control | Limitado: no decides qué hacen los demás | Total sobre ritmo, listas y configuración |
| Calentamiento | Parcialmente heredado | Necesario desde cero |
| Riesgo de contagio | Existe | Aislado |
| Responsabilidad | Repartida | Tuya |
La ventaja es el control y el aislamiento. La contrapartida es que ese control exige disciplina: un envío irregular, una lista sin verificar o un salto brusco de volumen se notan enseguida porque no hay reputación ajena que amortigüe el golpe.
Por eso conviene tener claro qué no hace una infraestructura dedicada: no sustituye a unas buenas prácticas. Los sistemas receptores miran también el dominio del remitente visible, la firma DKIM, el contenido, la interacción de los destinatarios, las quejas y la constancia del envío. La IP es solo una de las señales. Lo que sí hace la infraestructura dedicada es darte un terreno limpio sobre el que construir una reputación propia, en lugar de depender de la de otros.
Configuración técnica paso a paso
Estos son los pasos esenciales para dejar lista una infraestructura de envío en frío.
- Define la estructura de dominios. Elige cuántos dominios secundarios necesitas según el volumen total y cuántos buzones colocarás en cada uno. Mantén tu dominio principal fuera del envío en frío.
- Configura los registros MX. Cada dominio debe poder recibir respuestas, porque la conversación con el prospecto vuelve a esos buzones.
- Publica SPF. Es un registro TXT que autoriza a los servidores que pueden enviar en nombre del dominio. Incluye solo los servicios que realmente uses.
- Activa DKIM. Cada proveedor te da una o varias claves para publicar en DNS. HubSpot explica que, al conectar un dominio de envío, se configuran registros MX, DKIM, SPF y DMARC, y que en su caso DKIM utiliza dos registros CNAME.
- Añade DMARC. Empieza con una política de observación para recoger informes y endurécela después, cuando compruebes que todo el correo legítimo pasa las comprobaciones. En esta guía te explicamos cómo configurar DMARC paso a paso sin bloquear tu propio correo, y en otra, qué es DMARC y qué informes leer.
- Comprueba la alineación. El dominio de la cabecera From debe coincidir con el dominio de firma DKIM o con la ruta de retorno de SPF. OneSignal lo resume así: los tres registros deben estar presentes y ser coherentes entre sí.
- Refuerza el transporte. Si quieres sumar una capa de seguridad en la conexión entre servidores, consulta nuestra guía de MTA-STS para email.
- Si montas servidores propios, añade además DNS inverso (PTR) con el registro A correspondiente, IPs verificadas contra listas de bloqueo, enlaces de baja y procesamiento de rebotes y quejas. Es un trabajo de administración de sistemas que muchos equipos de ventas prefieren no asumir.
Una regla práctica: no envíes ni un solo mensaje real hasta que SPF, DKIM y DMARC estén publicados y probados con mensajes de prueba a varios proveedores.
Calentamiento y escalado gradual
Una infraestructura nueva no tiene historial. Los proveedores de correo la tratan con cautela hasta que ven un comportamiento estable y respuestas reales. El calentamiento consiste en empezar con muy poco volumen, aumentarlo de forma progresiva y generar señales positivas: mensajes que se abren, se responden y no se marcan como spam.
Los principios que seguimos son estos:
- Empieza pequeño. Pocas decenas de mensajes al día por buzón, no cientos.
- Sube poco a poco. Aumenta solo cuando las señales de la semana anterior sean buenas.
- Mantén la constancia. Un buzón que envía mucho un día y nada los siguientes pierde la regularidad que los filtros valoran.
- Separa calentamiento y prospección. Los mensajes de calentamiento deben circular en una red privada, no entre cuentas de baja calidad.
- Escala en horizontal. Cuando necesites más volumen, añade buzones y dominios calentados en lugar de forzar los que ya tienes.
Tenemos una guía práctica de calentamiento de emails para prospección en frío con el detalle de ritmos y señales. Y para repartir el envío entre varios buzones sin sobrecargar ninguno, mira cómo funciona la rotación de bandejas de entrada.
Supervisión de la entregabilidad
Tener la infraestructura lista es el primer paso. El segundo es vigilarla cada semana. Estas son las señales que conviene revisar:
- Rebotes. Distingue entre rebotes duros (dirección inexistente) y suaves (problema temporal). Los duros se eliminan de la lista de inmediato. Lo explicamos en rebote duro frente a rebote suave.
- Quejas de spam. Son la señal más dañina. Si suben, reduce el ritmo y revisa el mensaje y la segmentación.
- Colocación en bandeja de entrada. Haz pruebas periódicas con buzones de distintos proveedores para ver si llegas a principal, promociones o spam.
- Listas de bloqueo. Comprueba con regularidad que ni tus dominios ni tus IPs aparezcan en ellas.
- Herramientas de los proveedores. Google Postmaster Tools y Microsoft SNDS ofrecen datos sobre volúmenes y reputación de envío.
La mayor parte de los problemas no vienen de la infraestructura, sino de la lista. Verifica cada dirección antes de enviar: aquí tienes qué es la verificación de emails y una herramienta gratuita de verificación para empezar. Y cuidado con las cuentas genéricas tipo info@ o ventas@ y con los dominios que aceptan todo: tienen su propio tratamiento en cuentas de rol y dominios catch-all.
Cuándo conviene y qué costes implica
No todos los remitentes necesitan lo mismo. Estas son las situaciones en las que una infraestructura dedicada tiene más sentido:
- Volumen alto y regular. Cuando envías de forma constante, la reputación propia se construye y se mantiene. Con envíos esporádicos, la reputación se enfría.
- Agencias con varios clientes. Cada cliente debería tener su propio conjunto de dominios y buzones, para que un problema en una cuenta no afecte a las demás.
- Equipos de ventas que escalan. Pasar de uno a muchos buzones exige orden: dominios, rotación, límites y monitorización.
- Marcas que no pueden arriesgar su dominio principal. Aislar el envío en frío en dominios secundarios protege el correo corporativo.
Sobre costes, hay tres partidas: los dominios, los buzones y la plataforma. En PlusVibe publicamos tarifas de buzones: Google Workspace a 4 $ al mes por buzón, Microsoft 365 a 4,5 $ al mes por buzón y Microsoft Azure a 49 $ al mes por dominio. Si prefieres no encargarte del montaje, ofrecemos un servicio de configuración de correo llave en mano (Done-for-you Email Setup) a 1500 $ al mes. Los precios son los publicados en nuestra página de planes y pueden cambiar, así que consulta siempre la versión vigente.
Un cálculo sencillo para planificar: multiplica el número de buzones por su precio mensual, suma los dominios y añade el plan de la plataforma. Después compara ese total con el valor de las reuniones que esperas generar. Es más útil que comparar precios sueltos.
Nuestra perspectiva
En PlusVibe vemos el mismo patrón una y otra vez: los equipos que sufren con la entregabilidad rara vez tienen un problema de «falta de herramientas». Tienen un problema de aislamiento. Envían desde infraestructura que comparten con otros, calientan a medias y escalan de golpe.
Por eso diseñamos la plataforma alrededor de una idea: infraestructura privada que nunca se comparte, con calentamiento gestionado y monitorización proactiva. El calentamiento privado evita mezclar tu reputación con la de remitentes desconocidos. La rotación de bandejas reparte la carga. Y la supervisión de IPs y entregabilidad busca adelantarse a los bloqueos antes de que cuesten reuniones.
Nuestro consejo para quien empieza: no pienses en «una IP», piensa en un sistema. Dominios secundarios, buzones repartidos, autenticación bien alineada, listas verificadas y un ritmo que crece despacio. Cuando todo eso funciona junto, la infraestructura dedicada deja de ser un gasto técnico y se convierte en la base de un canal de ventas predecible.
Yaro
Cómo lo resolvemos en PlusVibe
PlusVibe es una plataforma de email en frío y prospección que reúne en un solo lugar el calentamiento privado, la infraestructura de envío aislada, las IPs dedicadas de conexión, la rotación de bandejas, la monitorización de entregabilidad, la verificación de emails y la secuenciación de campañas. Se integra con HubSpot, Zapier, Slack, Gmail y Outlook, y su extensión de Chrome capta prospectos desde LinkedIn y otras fuentes. Hay planes para usuarios individuales, equipos y agencias (el plan Agency parte de 497 $ al mes) y una prueba gratuita. Puedes comparar todas las opciones en los planes de PlusVibe.
Preguntas frecuentes
¿Una infraestructura dedicada garantiza que mis correos lleguen a la bandeja de entrada?
No. Te da aislamiento y control, pero la reputación se gana con el comportamiento: calentamiento gradual, listas verificadas, ritmo constante y mensajes relevantes. Los proveedores de correo también valoran el dominio, la firma DKIM, las quejas y la interacción de los destinatarios.
¿Necesito una IP dedicada si solo envío pocos correos al día?
No siempre. Con volúmenes bajos o irregulares, la IP pierde importancia frente al dominio, los buzones y la calidad de la lista. Lo esencial es una autenticación correcta y un reparto sensato del envío entre buzones.
¿Cuántos dominios y buzones debería usar?
Depende del volumen objetivo. Una pauta útil es repartir el envío entre varios dominios secundarios, con pocos buzones por dominio, y añadir más cuando necesites escalar. Evita concentrar todo el volumen en un solo buzón.
¿Se puede usar el dominio principal para email en frío?
Lo recomendable es no hacerlo. Un dominio secundario aísla el riesgo y protege el correo con el que hablas con clientes y proveedores.
Fuentes
- Email Infrastructure Guide: Components, Architecture, and More (MCSNET)
- SPF, DKIM y DMARC (mailbox.org)
- Información general sobre la autenticación de correo electrónico (HubSpot)
- Mejores prácticas de configuración de dominio de email (OneSignal)